سیاست حفظ حریم خصوصی و حفاظت از اطلاعات کاربران
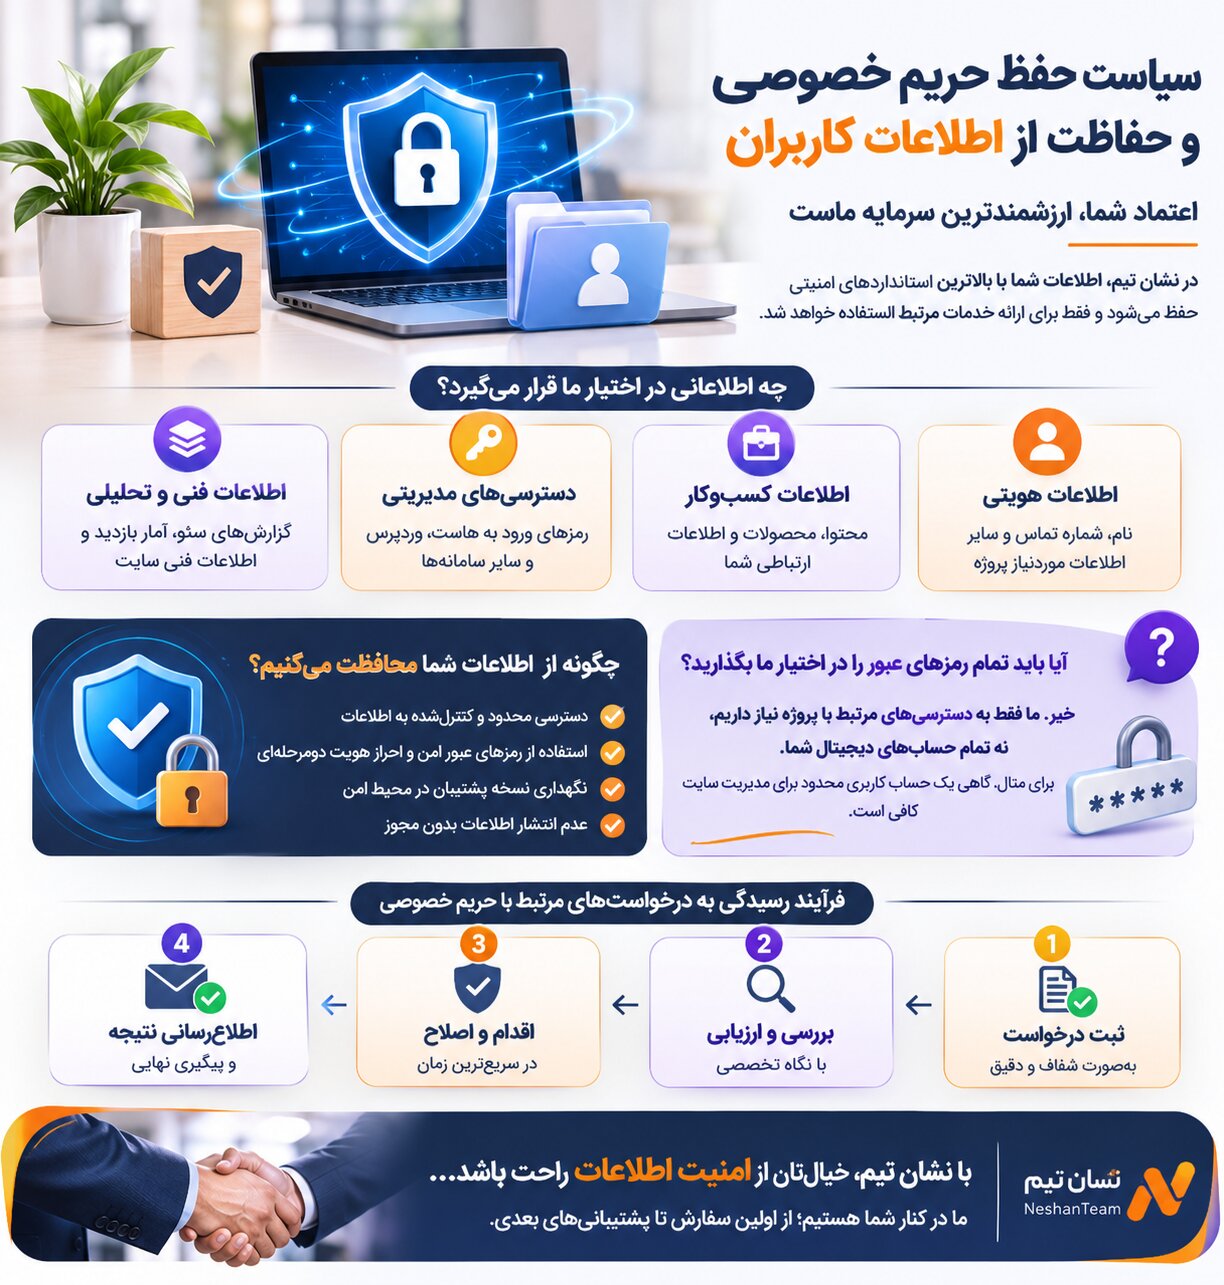
اطلاعات شما بخشی از دارایی کسبوکارتان است؛ از رمز ورود پنل مدیریت و هاست گرفته تا اطلاعات مشتریان، دادههای فروش و گزارشهای آماری. در نشان تیم، دسترسی به این اطلاعات باید دلیل مشخص، محدوده معین و ارتباط مستقیمی با خدمات درخواستی شما داشته باشد.
این صفحه توضیح میدهد هنگام طراحی، توسعه، پشتیبانی و سئوی وبسایت، اطلاعات شما چگونه دریافت، استفاده، نگهداری و در صورت لزوم حذف میشوند. هدف ما این است که بدانید چه اطلاعاتی در اختیارمان قرار میدهید و با آنها چه میکنیم.
۱. چرا هنگام طراحی سایت به اطلاعات و دسترسیهای شما نیاز داریم؟
طراحی سایت همیشه از یک محیط خالی شروع نمیشود. بسیاری از مشتریان دامنه ثبتشده، هاست فعال، ایمیل سازمانی یا حتی یک وبسایت قدیمی دارند. برای اتصال این زیرساختها، انتقال اطلاعات یا اعمال تنظیمات فنی، گاهی لازم است دسترسی مشخصی در اختیار تیم طراحی قرار بگیرد.
برای مثال، اگر قرار باشد سایت قبلی شما به یک قالب جدید منتقل شود، ممکن است دسترسی مدیریت وردپرس برای بررسی افزونهها و محتوا و دسترسی هاست برای بررسی نسخه PHP، پایگاه داده و فایلهای سایت موردنیاز باشد. اما این موضوع به معنی نیاز به رمز ایمیل شخصی یا حساب بانکی شما نیست. هر دسترسی باید با کاری که قرار است انجام شود تناسب داشته باشد.
۲. چه اطلاعاتی ممکن است از شما دریافت کنیم؟
اطلاعاتی که در طول همکاری دریافت میشوند، بسته به نوع پروژه متفاوتاند. ممکن است برای طراحی یک سایت شرکتی فقط اطلاعات دامنه و پنل مدیریت لازم باشد؛ اما برای یک فروشگاه اینترنتی، دسترسی به محیط مدیریت محصولات، تنظیمات سفارشها و ابزارهای تحلیل عملکرد نیز ضرورت پیدا کند.
اطلاعات هویتی و ارتباطی
نام و نام خانوادگی، شماره تماس، نشانی ایمیل، نام شرکت و اطلاعاتی که برای عقد قرارداد، ارتباط کاری، صدور فاکتور یا پیگیری پروژه لازم هستند.
اطلاعات دسترسی و ورود
نام کاربری و رمزهای اختصاصی پنل وردپرس، هاست، کنترل پنل دامنه، دیتابیس یا سایر سامانههایی که دسترسی به آنها برای انجام خدمات توافقشده ضرورت دارد.
دادههای فنی و تحلیلی
گزارشهای Google Search Console، آمار Google Analytics، اطلاعات خطاهای سایت، وضعیت ایندکس صفحات، دادههای عملکرد و گزارشهای فنی مرتبط با پروژه.
اطلاعات و محتوای کسبوکار
متنها، تصاویر، اطلاعات محصولات، فایلهای گرافیکی، اطلاعات تماس، اسناد و سایر محتوایی که برای طراحی، تکمیل یا توسعه وبسایت در اختیار ما قرار میدهید.
۳. رمزهای عبور شما چگونه مدیریت میشوند؟
حساسترین بخش همکاری در پروژههای طراحی سایت، دسترسی به حسابهایی است که کنترل زیرساخت یا اطلاعات کسبوکار را در اختیار دارند. برای مثال، دسترسی مدیر هاست ممکن است امکان مشاهده فایلهای پیکربندی، پایگاه داده، نسخههای پشتیبان و اطلاعات فنی سایت را فراهم کند.
به همین دلیل، اصل موردنظر ما باید «حداقل دسترسی لازم» باشد. اگر برای نصب وردپرس فقط دسترسی یک کاربر محدود کافی است، ضرورتی ندارد اطلاعات ورود مالک اصلی هاست دریافت شود. همچنین برای بررسی سرچ کنسول، بهتر است حساب کاری مشخصی با سطح دسترسی متناسب به property اضافه شود، نه اینکه رمز حساب اصلی گوگل مشتری دریافت شود.
اصولی که در مدیریت دسترسیها باید رعایت شوند
- استفاده از حساب کاربری اختصاصی بهجای اشتراکگذاری حساب اصلی، در صورت امکان.
- اعطای سطح دسترسی متناسب با وظیفه؛ برای مثال Editor بهجای Administrator در وردپرس، اگر کافی باشد.
- استفاده از احراز هویت دومرحلهای برای حسابهایی که این قابلیت را دارند.
- پرهیز از ارسال رمزهای حساس در پیامهای عمومی یا گروههای کاری.
- محدودکردن دسترسی اعضای تیم به افرادی که برای انجام وظیفه خود به آن نیاز دارند.
- بازبینی و لغو دسترسیهای غیرضروری پس از پایان همکاری یا تغییر مسئولیت.
۴. اطلاعات شما دقیقاً برای چه اهدافی استفاده میشوند؟
دریافت اطلاعات بهخودیخود مجوز استفاده نامحدود از آنها نیست. هر دادهای باید هدف مشخصی داشته باشد. برای مثال، اطلاعات ورود هاست برای بررسی و رفع ایرادهای زیرساختی استفاده میشود؛ نه برای ورود به ایمیلهای شخصی، مشاهده فایلهای نامرتبط یا دسترسی به حسابهای دیگر.
| نوع اطلاعات | هدف استفاده | محدوده استفاده |
|---|---|---|
| دسترسی وردپرس | طراحی، تنظیمات و پشتیبانی سایت | بخشهای مرتبط با پروژه |
| دسترسی هاست | مدیریت فایلها، دیتابیس و تنظیمات سرور | اقدامات فنی مورد توافق |
| اطلاعات دامنه | اتصال دامنه و تنظیم DNS | تنظیمات موردنیاز پروژه |
| دادههای سرچ کنسول | تحلیل عملکرد و بررسی سئو | اطلاعات مرتبط با property |
| اطلاعات تماس مشتری | هماهنگی، قرارداد و پشتیبانی | ارتباطات مرتبط با همکاری |
۵. اطلاعات مشتریان و بازدیدکنندگان وبسایت شما محرمانه است
یک نکته مهم در طراحی فروشگاه اینترنتی وجود دارد که گاهی از چشم صاحب کسبوکار دور میماند: اطلاعاتی که در پنل مدیریت سایت دیده میشوند، فقط متعلق به صاحب سایت نیستند. ممکن است شامل نام خریداران، شماره تماس، نشانی ارسال سفارش، سوابق خرید و جزئیات درخواستهای ثبتشده توسط کاربران باشند.
برای مثال، هنگام رفع اشکال در فرآیند ثبت سفارش ممکن است لازم باشد یک سفارش آزمایشی بررسی شود. در چنین شرایطی باید تا حد امکان از اطلاعات آزمایشی یا دادههای غیرواقعی استفاده کرد. مشاهده اطلاعات واقعی خریداران فقط زمانی باید مطرح باشد که برای تشخیص مشکل ضرورت داشته باشد و در محدوده مجوز پروژه قرار بگیرد.
۶. حفاظت از اطلاعات، نسخه پشتیبان و امنیت وبسایت
در پروژههای طراحی و توسعه، گاهی برای تغییر قالب، بهروزرسانی افزونه، انتقال سایت یا اصلاح دیتابیس، تهیه نسخه پشتیبان ضرورت دارد. این نسخه ممکن است شامل فایلها، پایگاه داده، اطلاعات کاربران و تنظیمات سایت باشد. بنابراین نسخه پشتیبان نیز باید مانند خود سایت یک داده حساس در نظر گرفته شود.
برای نمونه، پیش از تغییر ساختار یک فروشگاه اینترنتی، داشتن نسخه پشتیبان قابل بازیابی اهمیت زیادی دارد. اما نگهداری یک نسخه کامل از سایت روی رایانه شخصی یا فضای ذخیرهسازی نامشخص، بدون نیاز و بدون ضابطه، تصمیم مناسبی نیست.
اقدامات امنیتی باید متناسب با نوع پروژه و زیرساخت شامل محدودسازی دسترسی، استفاده از ارتباط امن، نگهداری کنترلشده نسخههای پشتیبان، بهروزرسانی نرمافزارها و بررسی رخدادهای غیرعادی باشد. هیچ راهکار فنی نمیتواند امنیت مطلق را تضمین کند؛ اما میتوان احتمال دسترسی ناخواسته و آسیب ناشی از آن را کاهش داد.
۷. آیا اطلاعات شما در اختیار شرکتها یا اشخاص دیگر قرار میگیرد؟
اجرای بعضی از خدمات طراحی سایت به زیرساخت یا ابزارهای شرکتهای دیگر وابسته است. برای مثال، میزبانی وب ممکن است توسط شرکت هاستینگ انجام شود، ثبت دامنه در اختیار ثبتکننده دامنه باشد و سرویسهای تحلیل رفتار کاربران نیز توسط ارائهدهندگان مستقل ارائه شوند.
این موضوع به معنای انتقال آزادانه اطلاعات مشتریان نیست. هرگونه استفاده از خدمات اشخاص ثالث باید با نیاز واقعی پروژه ارتباط داشته باشد. برای مثال، شرکت هاستینگ ممکن است در چارچوب ارائه خدمات میزبانی، به اطلاعات فنی لازم برای مدیریت سرور دسترسی داشته باشد؛ اما این دسترسی با مجوز انتشار اطلاعات مشتریان فروشگاه تفاوت دارد.
در صورت استفاده از ابزارهای خارجی مانند Google Analytics، Google Search Console، سرویسهای ایمیل یا افزونههای شخص ثالث، سیاستهای حریم خصوصی و شرایط ارائهدهندگان آن سرویسها نیز ممکن است بر نحوه پردازش اطلاعات اثر بگذارند.
۸. اطلاعات و رمزهای عبور پس از پایان پروژه چه میشوند؟
یکی از موضوعاتی که بهتر است از ابتدای قرارداد درباره آن توافق شود، وضعیت دسترسیها پس از تحویل سایت است. فرض کنید طراحی وبسایت به پایان رسیده و مشتری مدیریت سایت را خودش بر عهده میگیرد. در این مرحله ادامه فعالبودن حسابهای موقت تیم طراحی ضرورتی ندارد، مگر اینکه قرارداد پشتیبانی یا خدمات دیگری ادامه داشته باشد.
در پایان همکاری، دسترسیهای موقت و غیرضروری باید طبق توافق و فرآیند تحویل بررسی و لغو شوند. مشتری نیز باید رمزهای مشترک یا رمزهایی را که قبلاً در اختیار افراد دیگری قرار داده، تغییر دهد. اگر حساب اختصاصی تیم ایجاد شده باشد، میتوان آن را حذف یا سطح دسترسی آن را متناسب با قرارداد جدید تغییر داد.
بررسی دسترسیها
شناسایی حسابهای ایجادشده برای طراحی و توسعه سایت.
تحویل اطلاعات
تحویل دسترسیها و اطلاعات موردنیاز مالک سایت.
لغو دسترسی موقت
حذف یا غیرفعالسازی حسابهای غیرضروری تیم.
تعیین تکلیف دادهها
حذف یا نگهداری مجاز نسخهها و اطلاعات طبق قرارداد و الزامات قانونی.
۹. حقوق شما درباره اطلاعات شخصیتان
اطلاعات شخصی شما نباید صرفاً به این دلیل که در اختیار یک شرکت طراحی سایت قرار گرفته، خارج از کنترل شما تلقی شود. شما میتوانید درباره اطلاعاتی که برای اجرای پروژه ارائه کردهاید، هدف استفاده و وضعیت دسترسیها سؤال کنید و در چارچوب قوانین و تعهدات قراردادی، درخواست اصلاح، محدودسازی استفاده یا حذف اطلاعات غیرضروری را مطرح کنید.
برای مثال، اگر شماره تماس شما تغییر کرده باشد، میتوانید درخواست اصلاح اطلاعات ارتباطی را ارائه دهید. همچنین اگر همکاری با یک عضو تیم پایان یافته باشد، میتوانید درباره وضعیت حساب و دسترسی او پیگیری کنید. البته حذف اطلاعاتی که نگهداری آنها به موجب قرارداد یا قانون الزامی است، تابع همان الزامات خواهد بود.
۱۰. تعهدات امنیتی و مسئولیتهای حقوقی طرفین
حفاظت از اطلاعات فقط مسئولیت طراح سایت نیست. مالک وبسایت نیز باید در نگهداری اطلاعات ورود، انتخاب افراد دارای دسترسی، بهروزرسانی سامانهها و تعیین سطح مجوزها دقت کند. اگر رمز اصلی مدیریت سایت در اختیار چندین پیمانکار قرار گرفته باشد، تشخیص منشأ یک تغییر غیرمجاز میتواند بسیار دشوار شود.
تعهدات مرتبط با نشان تیم
- استفاده از اطلاعات صرفاً برای اهداف مرتبط با خدمات توافقشده.
- محدودکردن دسترسیها به افراد مرتبط با اجرای پروژه.
- خودداری از افشای اطلاعات محرمانه مشتریان بدون مجوز یا مبنای قانونی.
- پرهیز از مشاهده، استخراج یا تغییر اطلاعات خارج از محدوده وظیفه.
- رسیدگی به درخواستهای مرتبط با حریم خصوصی و امنیت اطلاعات.
- بررسی و مدیریت دسترسیهای موقت در زمان پایان همکاری.
مسئولیتهای مرتبط با مالک وبسایت
- ارائه دسترسیهای صحیح و مجاز به سامانههایی که مالک یا نماینده قانونی آنهاست.
- اعلام محدودیتهای قراردادی یا فنی مربوط به حسابها و زیرساختها.
- استفاده از رمزهای منحصربهفرد و فعالسازی احراز هویت دومرحلهای.
- مدیریت دسترسی کارکنان و پیمانکاران خود پس از پایان همکاری.
- دریافت مجوزهای لازم برای استفاده از اطلاعات اشخاص ثالث در سایت.
۱۱. استفاده از اطلاعات پروژه در نمونهکارهای نشان تیم
تجربه اجرای پروژههای واقعی یکی از بخشهای مهم معرفی توانایی یک مجموعه طراحی سایت و سئو است. با این حال، میان نمایش نتیجه یک پروژه و افشای اطلاعات محرمانه مشتری تفاوت وجود دارد.
برای مثال، ممکن است بخواهیم نمونهای از طراحی صفحه اصلی یک فروشگاه را در بخش نمونهکارها نمایش دهیم. این کار نباید به انتشار نام کاربران، شماره تماس خریداران، آمار فروش محرمانه، اطلاعات ورود یا گزارشهای اختصاصی کسبوکار منجر شود. استفاده تبلیغاتی از نام، لوگو، تصویر یا نتایج قابل انتساب به مشتری نیز باید با مجوز مناسب و در محدوده توافق انجام شود.
۱۲. اگر احتمال افشای اطلاعات یا دسترسی غیرمجاز وجود داشته باشد چه میکنیم؟
فرض کنید متوجه شوید یک حساب مدیریتی که برای اجرای پروژه ساخته شده، از مکانی غیرمنتظره وارد شده است. در چنین شرایطی، صرفاً تغییر رمز کافی نیست؛ باید حسابهای فعال، نشستهای ورود، کاربران جدید، تغییرات اخیر و در صورت لزوم گزارشهای سرور نیز بررسی شوند.
در صورت شناسایی یا گزارش یک رخداد امنیتی مرتبط با اطلاعات تحت مسئولیت ما، موضوع باید از نظر دامنه، نوع دادههای در معرض خطر و اقدامات مهار بررسی شود. در صورت لزوم، اقدامات اصلاحی انجام شده و اطلاعات لازم برای پیگیری در اختیار طرفهای مرتبط قرار میگیرد. اطلاعرسانی و اقدامات بعدی نیز تابع تعهدات قراردادی و قوانین قابل اجرا خواهد بود.
۱۳. بهروزرسانی سیاست حفظ حریم خصوصی
با تغییر ابزارهای طراحی سایت، روشهای تحلیل داده، زیرساختهای میزبانی و الزامات قانونی، ممکن است لازم باشد این سیاست بازنگری شود. نسخه بهروزشده از همین صفحه منتشر خواهد شد. اگر تغییری اساسی در نحوه استفاده از اطلاعات ایجاد شود، اطلاعرسانی متناسب با ماهیت تغییر و تعهدات مربوط انجام میشود.
درباره اطلاعات و دسترسیهای خود سؤال دارید؟
اگر میخواهید بدانید چه دسترسیهایی از سایت شما در اختیار تیم طراحی قرار گرفته، وضعیت اطلاعات پروژه پس از تحویل چگونه است یا درخواست اصلاح و حذف اطلاعاتی را دارید، موضوع را از طریق راههای ارتباطی نشان تیم مطرح کنید.
ارتباط با نشان تیمتاریخ آخرین بازبینی این سیاست: [تاریخ انتشار یا بازبینی]